en Safari


¿Un nuevo “superuser” está atacando a jugadores de high stakes online?
Una serie de acusaciones difundidas en X ha encendido las alarmas entre los jugadores de high stakes del póker online.
Una cuenta anónima que se presenta como profesional de la ciberseguridad asegura haber detectado un sistema de acceso remoto instalado de forma encubierta en los ordenadores de varios jugadores. De confirmarse, permitiría a un tercero observar en tiempo real todo lo que ocurre en la pantalla, incluidas las cartas del jugador.
No se conoce en el póker online un escándalo de “superuser” de la dimensión del caso POTRIPPER desde la década de los 2000, aunque desde entonces sí han aparecido distintos episodios relacionados con problemas de seguridad y acusaciones de trampas.
¿Un nuevo gran escándalo en el póker online?
Las acusaciones proceden de @wolfsec0x0, una cuenta que apenas contaba con unos 230 seguidores antes de que su hilo comenzara a circular ampliamente entre la comunidad de póker.
Según su autor, se habría confirmado la existencia de un agente de acceso remoto instalado en equipos Windows mediante software relacionado con el póker que habría sido comprometido. La estimación inicial situaría el número de afectados alrededor de 30 jugadores, todos ellos de high stakes, repartidos entre Europa, Norteamérica y Oceanía.
"Jugadores de póker online: hemos confirmado un agente encubierto de acceso remoto instalado en PCs Windows mediante software de póker comprometido".
El tuit añade que la estimación inicial ronda los 30 afectados en distintos países y desarrolla posteriormente las comprobaciones técnicas para detectar la posible infección.
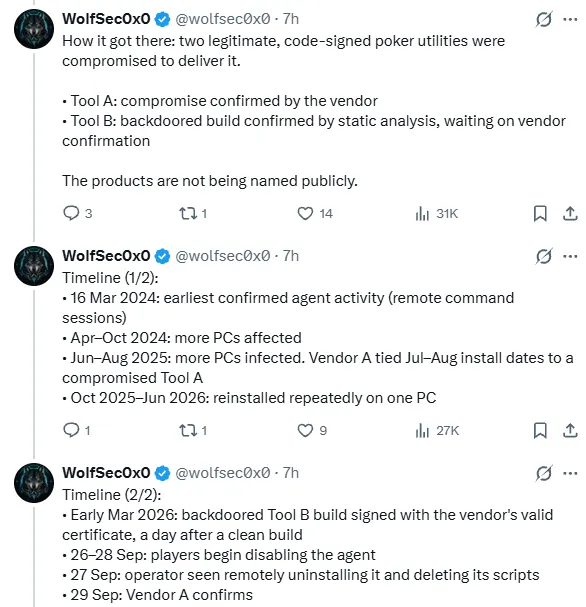
De acuerdo con la denuncia, quien controlase el servidor podría ver en directo la pantalla del jugador, incluidas sus hole cards, además de tomar el control del ratón y del teclado. La cuenta también publicó una cronología que situaría el origen de esta actividad en 2024.
El supuesto experto en ciberseguridad explicó que el programa se instalaría en Windows como un servicio denominado “Mesh Agent”. Sus archivos quedarían ocultos mientras se ejecutaría un proceso PowerShell con privilegios de sistema.
Según su explicación, ese grado de acceso permitiría al atacante no solo observar la acción en las mesas, sino alcanzar otros datos almacenados en el equipo, como contraseñas guardadas en el navegador, cookies de sesión o información de tarjetas.
Por el momento, no se han identificado públicamente en el artículo de PokerNews ni las salas afectadas ni los jugadores concretos. La propia cuenta señaló expresamente que plataformas como GGPoker y ClubWPT Gold no están involucradas en esta situación y sostuvo que los objetivos habrían sido exclusivamente jugadores de high stakes.
El autor también aseguró que no había identificado públicamente a los proveedores del software porque, según su versión, estaban colaborando para solucionar el problema. Añadió que la información disponible indicaba que las versiones actuales ya no estarían distribuyendo el código malicioso.
Las acusaciones provocaron rápidamente preocupación dentro de la comunidad.
Si este escándalo de ‘superuser’ en el póker es realmente lo que parece, los jugadores afectados y toda la comunidad merecen saber qué sabían las salas de póker y desde cuándo lo sabían. Si esto lleva años ocurriendo, hace falta una explicación
Por ahora, la comunidad espera que aparezcan más pruebas y, eventualmente, una relación de los jugadores afectados. Como también señaló Todd Witteles en X, el software presuntamente comprometido sería una herramienta de terceros y no el propio software de las salas de póker online, una distinción importante a la hora de valorar el alcance de las acusaciones.