en Safari


Jurojin pide disculpas por el caso del "superuser" y admite que podría haber más afectados

El escándalo del supuesto "superuser" que habría utilizado software comprometido para espiar las cartas de jugadores de high stakes online sigue dejando novedades. Esta vez, uno de los protagonistas es Jurojin Poker, una de las compañías cuyas herramientas fueron utilizadas como vía de entrada para el ataque.
Después de publicar un primer comunicado explicando lo sucedido, un representante de Jurojin ha respondido a las preguntas de PokerNews sobre el alcance de la brecha de seguridad, los usuarios afectados y las medidas que se están adoptando para evitar nuevos incidentes.
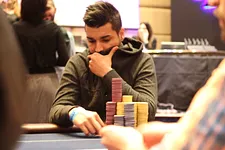
El caso salió a la luz gracias a la investigación del experto en ciberseguridad @wolfsec0x0, conocido como "Wolf". Entre los jugadores que aseguran haber sufrido pérdidas se encuentra el español Ignacio Morón, que estima haber perdido entre 100.000 $ y 200.000 $ frente a una cuenta presuntamente relacionada con el ataque.
Jurojin reconoce que desconocía el alcance del ataque
Una de las primeras cuestiones planteadas por PokerNews a Jurojin fue cuándo había tenido conocimiento de la brecha de seguridad.
Según explica la compañía, la investigación de Wolf y las sospechas de varios jugadores de high stakes fueron las que permitieron identificar lo que estaba ocurriendo.
Jurojin llevaba tiempo combatiendo la distribución de versiones pirateadas de su software. Por ese motivo, inicialmente interpretó ciertas actividades sospechosas como parte de esos intentos de piratería, sin identificar que algunas podían estar relacionadas con un ataque dirigido contra sus propios usuarios.
La compañía reconoce que esta confusión contribuyó a que no detectara antes la verdadera naturaleza del problema.
No se puede descartar que haya más usuarios afectados
Uno de los aspectos más preocupantes del caso es que Jurojin no puede determinar con certeza cuántos usuarios recibieron versiones manipuladas de su software.
La investigación apunta a una operación dirigida principalmente contra jugadores de high stakes, aunque también se distribuyeron actualizaciones comprometidas a otros usuarios.
El atacante habría aprovechado el sistema de actualizaciones de Jurojin para instalar una herramienta de acceso remoto conocida como Mesh. Esto le permitía acceder a determinados ordenadores y, en los casos en los que utilizaba ese acceso para hacer trampas, observar las cartas privadas de sus rivales.
La compañía explica que dispone de registros que permiten identificar a usuarios incluidos en los grupos de actualizaciones afectados durante determinados periodos. Sin embargo, no puede garantizar que la lista sea completa, ya que el responsable habría modificado esos grupos para dificultar su identificación.
Jurojin asegura que está contactando directamente con los usuarios que ha podido identificar.
En el caso del profesional español, las pérdidas denunciadas ponen de manifiesto las posibles consecuencias económicas de una brecha de este tipo en las partidas de límites más altos.
¿Deben preocuparse también los jugadores de límites bajos?
Aunque no se han encontrado pruebas de que los jugadores de low stakes fueran objetivos directos del espionaje durante las partidas, Jurojin advierte de que eso no significa que sus equipos estén necesariamente libres del software malicioso.
La empresa distingue entre los ordenadores que pudieron recibir una actualización comprometida y aquellos que realmente fueron utilizados para obtener información de las cartas de los jugadores.
Por precaución, Jurojin recomienda realizar una reinstalación limpia de Windows en los equipos potencialmente afectados. También ha puesto a disposición de sus usuarios una herramienta específica para comprobar si Mesh sigue instalado, aunque advierte de que una comprobación negativa no garantiza por completo la ausencia de una infección.
La compañía ha publicado estas recomendaciones, junto con más detalles técnicos, en su aviso oficial de seguridad.
Las medidas adoptadas y el papel de "Wolf"
Jurojin también ha explicado cómo está colaborando con el investigador responsable de descubrir el ataque.
El representante de la compañía atribuyó el mérito principal de la investigación a Wolf, que ha coordinado el trabajo desde el principio.
"Wolf merece todo el mérito".
Jurojin asegura haber contribuido con informes técnicos y evaluaciones complementarias, además de preparar documentación para compartirla con el investigador y con los equipos de seguridad de las salas de póker.
Entre las modificaciones introducidas por la compañía destaca la eliminación del almacenamiento periódico de manos que utilizaba para diagnosticar problemas de conexión con las salas. A partir de ahora, ese almacenamiento solo se realizará manualmente cuando el usuario envíe un informe.
También se han incorporado nuevas comprobaciones internas de seguridad para reducir el riesgo de que un atacante vuelva a manipular la distribución de actualizaciones.
Jurojin afirma haber trasladado sus hallazgos a autoridades internacionales de los territorios donde considera que operaba el responsable.
¿Se han identificado otras cuentas sospechosas?
Otro de los asuntos abordados durante la entrevista fue la posible existencia de más cuentas relacionadas con el ataque, además de la conocida como "Paul Gregg".
Desde Jurojin reconocen que llegaron a tener sospechas sobre otras cuentas, aunque ninguna pudo confirmarse con pruebas suficientes como para hacerla pública.
La compañía señala, además, que no tiene acceso a la información necesaria para analizar patrones de juego y detectar posibles comportamientos fraudulentos. Esa tarea, según su representante, corresponde a las salas de póker, que disponen de los historiales completos de manos.
La cuestión de la responsabilidad de los operadores ya había generado debate en la comunidad, especialmente después de conocerse que distintas salas habían recibido advertencias sobre cuentas sospechosas.
Jurojin pide disculpas y señala la responsabilidad de las salas
En la parte final de la entrevista, el representante de Jurojin quiso transmitir un mensaje a los jugadores preocupados por la integridad del póker online.
Aunque reconoce la gravedad de los hechos, considera excesivas las afirmaciones que presentan este escándalo como una amenaza para la supervivencia del sector. A su juicio, se trató de un ataque dirigido contra determinados usuarios y no de una prueba de que todas las partidas online estén comprometidas.
La compañía también manifestó su deseo de que los jugadores perjudicados puedan recuperar el dinero perdido y señaló que las salas de póker tienen una responsabilidad importante en las posibles compensaciones.
Finalmente, Jurojin trasladó sus disculpas a las personas afectadas:
"Lo sentimos de verdad".
La compañía sostiene que algunas de las mejoras de seguridad que había incorporado durante los últimos meses ya habían impedido que el atacante continuara accediendo a sus sistemas, aunque en aquel momento todavía desconocía el alcance de lo ocurrido.
El caso, sin embargo, continúa planteando interrogantes sobre la seguridad de las herramientas externas que utilizan los jugadores, la capacidad de detección de las salas y los mecanismos disponibles para compensar a las posibles víctimas.
Por ahora, el alcance económico total del fraude y el número definitivo de jugadores perjudicados siguen sin estar completamente esclarecidos.