en Safari


Jurojin rompe su silencio tras verse afectado por el ciberataque que sacude el póker online
Siguen apareciendo nuevos detalles sobre el escándalo del supuesto “superuser” en el póker online, después de que una de las compañías de software de terceros afectadas haya publicado un extenso comunicado explicando lo sucedido.
El experto en ciberseguridad conocido en X como @wolfsec0x0 destapó esta semana un posible caso de trampas en el que un atacante habría utilizado software de terceros comprometido para acceder remotamente a las pantallas de jugadores de póker online y, de esta forma, poder ver sus cartas privadas.
Jurojin Poker, uno de los dos programas que habrían sido comprometidos, ha publicado ahora un comunicado en el que explica cómo se produjo el ataque, quiénes pudieron verse afectados y qué medidas ha adoptado la compañía para evitar que una situación similar vuelva a repetirse.
¿Qué es Jurojin Poker y qué ocurrió?
Solo se sabe que unos 30 jugadores de high stakes habrían sido objetivo del ataque. Jurojin ha contactado de forma privada por correo electrónico con todos los usuarios afectados.
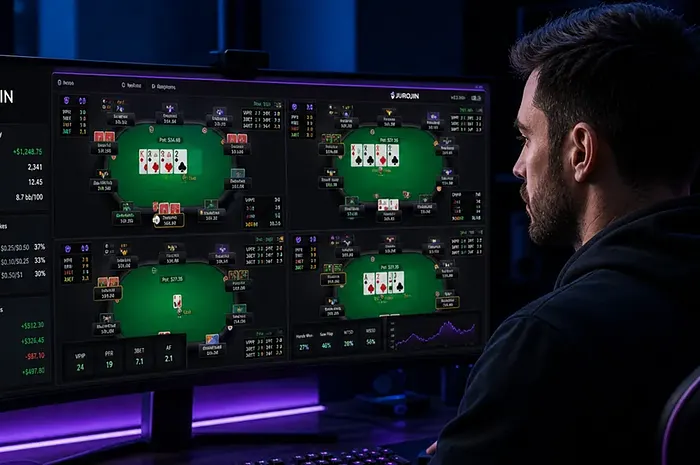
Jurojin Poker es una herramienta de productividad todo en uno creada para jugadores de póker online que quieren tener un mayor control sobre su forma de jugar. Eso significa un producto que combina gestión de mesas, controles mediante hotkeys, herramientas para configurar tamaños de apuesta y overlays en tiempo real en una única solución integral de software que funciona junto al cliente de póker elegido.
En esencia, Jurojin ayuda a los jugadores a actuar más rápido, mantenerse más organizados en las mesas y, en general, agilizar el proceso de multitablear, proporcionándoles más tiempo y claridad para centrarse en las decisiones que realmente importan. La declaración de la compañía dice lo siguiente:
“Esta semana, nuestra investigación descubrió que, entre junio de 2025 y junio de 2026, un atacante pudo sustituir de forma intermitente el paquete de actualización entregado a un grupo específico de usuarios de Jurojin por una versión manipulada. Junio de 2026 fue el último mes comprometido. Algunos de esos paquetes incluían una herramienta de acceso remoto.
Se trató de una operación altamente dirigida, no de un ataque masivo. Fue llevada a cabo por un tramposo conocido que apuntaba a rivales específicos, principalmente de high stakes, con el objetivo de ver sus cartas privadas de forma remota. Jurojin fue una de varias aplicaciones atacadas por el mismo individuo, entre ellas IntuitiveTables. Ese mismo actor también operaba páginas de phishing que suplantaban salas de póker y conocidas herramientas de póker.”
¿Cómo está respondiendo Jurojin?
Los desarrolladores de Jurojin han adoptado algunas medidas preventivas para asegurarse de que un futuro ataque contra su software no vuelva a producirse.
“Nuestra política de rotar las claves con frecuencia, junto con nuestras otras medidas de seguridad, impidió finalmente que el atacante pudiera subir nada más. Disponemos de registros de todas las versiones comprometidas y de las fechas en las que fueron servidas, para las autoridades y los equipos de seguridad”, señala el comunicado.
La compañía también mencionó que ya había empezado a “reforzar la seguridad” antes de conocer que esta había sido comprometida. Antes del ataque, el equipo de seguridad de Jurojin había rotado las claves de cifrado utilizadas entre la aplicación y sus servidores.
“En retrospectiva, esos cambios ayudaron a mitigar los ataques, aunque en aquel momento no supiéramos que se estaban produciendo”, admite la compañía.
Una vez descubierto el ataque, el equipo de seguridad de Jurojin adoptó medidas adicionales, entre ellas restringir el acceso a configuraciones sensibles, registrar cada descarga realizada desde el servidor y exigir múltiples factores de autenticación en puntos clave en los que se editan o eliminan datos del servidor.
Jurojin Poker está trabajando con “Wolf”, el experto en ciberseguridad que destapó el ataque al póker online.
Entonces, ¿cómo consiguieron los atacantes dirigirse con éxito contra jugadores de high stakes online? Esto es lo que Jurojin tenía que decir:
El atacante sustituyó el paquete de actualización servido a usuarios específicos. Algunos de esos paquetes incluían una herramienta de acceso remoto.
Pudimos corroborar cada versión histórica del software que se sirvió, cuáles de esas versiones eran maliciosas y cuáles no. Siempre se trató de un ataque selectivo contra ese grupo concreto de jugadores, llevado a cabo manualmente por el atacante, no de una distribución masiva o automatizada.
Disponemos de amplios informes con nuestros hallazgos para las autoridades y los equipos de seguridad que estén interesados. Algunos de ellos ya cuentan con esos informes
El equipo de Jurojin cerró el comunicado disculpándose con sus usuarios y asegurando a sus clientes que “la seguridad sigue siendo una prioridad”.
“De cara al futuro, estaremos mejor preparados.”